Yapay zekâ yatırımları şirketlerin müşteri hizmetlerinden yazılım geliştirmeye kadar pek çok alana yayılırken, kurumsal siber güvenlikte de yeni bir kullanım modeli ortaya çıkıyor.
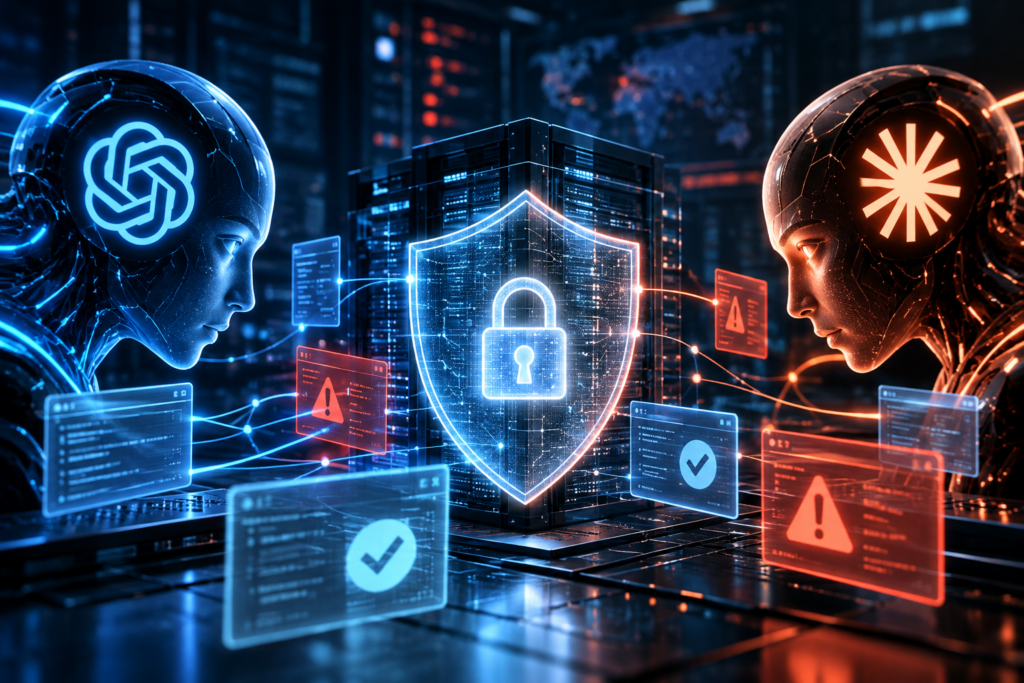
Palo Alto Networks, farklı yapay zekâ modellerinin aynı kurumsal sistemlerde farklı güvenlik açıklarını tespit edebildiğini belirterek, tek bir modele dayanan güvenlik sistemleri yerine birden fazla modelin birlikte kullanıldığı yeni bir yaklaşımı devreye aldı.
Tek model yüzde 40’ı aşamadı
Şirketin karmaşık kurumsal ortamlarda yaptığı testlerde hiçbir tek yapay zekâ modeli güvenlik açıklarının yüzde 40’ından fazlasını tespit edemedi.
Daha dikkat çekici sonuç ise modeller arasındaki farklılık oldu. OpenAI’ın GPT-5.6-Cyber modeli ile Anthropic’in Claude Mythos 5 modelinin tespit ettiği açıkların önemli bölümünün birbirinden farklı olduğu görüldü.
İki modelin bulduğu güvenlik açıkları arasındaki örtüşmenin yüzde 10’un altında kaldığı bildirildi. Bu tablo, bir modelin gözden kaçırdığı güvenlik açığının başka bir model tarafından bulunabileceğini gösteriyor.
17 milyon dolarlık yatırım
Palo Alto Networks bu sonuçlardan hareketle Unit 42 Continuous Frontier AI Defense adlı yeni hizmetini geliştirdi.
Şirket, sistemin geliştirilmesi için 17 milyon dolar Ar-Ge yatırımı yaptığını ve yaklaşımın altı ay boyunca 100’den fazla Unit 42 müşteri çalışmasında test edildiğini açıkladı.
Sistem yalnızca tek bir büyük dil modeline bağlı çalışmıyor. Farklı yapay zekâ modellerinin yetenekleri klasik güvenlik araçları ve Unit 42’nin güvenlik uzmanlığıyla bir araya getiriliyor.
Bulunan açıkların yüzde 37’si kritik veya yüksek riskli
Palo Alto Networks’ün açıklamasına göre değerlendirilen müşteri ortamlarının tamamında güvenlik açıkları tespit edildi.
Bulunan açıkların yüzde 37’si yüksek veya kritik önem seviyesinde sınıflandırıldı. Üçüncü taraf uygulamalarında tespit edilen açıkların üçte ikisinden fazlasının ise bilinen bir CVE kaydının bulunmadığı belirtildi.
Şirket ayrıca kendi altyapısında gerçekleştirdiği uygulamada, normal koşullarda yaklaşık bir yıllık süreçte ortaya çıkarılabilecek güvenlik açıklarının üç hafta içinde tespit edildiğini bildiriyor.
Yapay zekâ yatırımlarında yeni alan
Unit 42’nin daha geniş kapsamlı araştırması da yapay zekânın siber güvenlikte ulaşabileceği ölçeği gösteriyor.
NOVA adlı sistem iki ay içerisinde 3 bin 915 açık kaynak projesini tarayarak 14 bin 90 doğrulanmış güvenlik açığı tespit etti. Bunların yüzde 99,4’ünün daha önce raporlanmadığı, yaklaşık yüzde 40’ının ise yüksek veya kritik seviyede olduğu açıklandı.
Ortaya çıkan sonuçlar, kurumsal yapay zekâ yatırımlarında yeni bir alanın gelişebileceğine işaret ediyor. Siber güvenlikte rekabet yalnızca hangi yapay zekâ modelinin daha güçlü olduğu üzerinden değil, farklı modellerin aynı altyapıda nasıl birlikte çalıştırılacağı üzerinden de şekillenmeye başlıyor.